|
|
Vulnerability Assessment & Network Security Forums |
|||||||||
|
If through a vulnerability assessment, a network security issue is detected for the vulnerability below, applying the appropriate security patches in a timely matter is very important. If you have detected that your system has already been compromised, following CERT's Network Security recovery document will assist with recommended steps for system recovery. Home >> Browse Vulnerability Assessment Database >> General >> DCShop exposes sensitive files Vulnerability Assessment Details
|
DCShop exposes sensitive files |
||
|
DCShop exposes sensitive files Detailed Explanation for this Vulnerability Assessment We detected a vulnerable version of the DCShop CGI. This version does not properly protect user and credit card information. It is possible to access files that contain administrative passwords, current and pending transactions and credit card information (along with name, address, etc). Solution: 1. Rename following directories to something hard to guess: - Data - User_carts - Orders - Auth_data 2. Make these changes to dcshop.setup and dcshop_admin.setup. - In dcshop.setup, modify: $datadir = '$cgidir/Data' $cart_dir = '$cgidir/User_carts' $order_dir = '$cgidir/Orders' - In dcshop_admin.setup, modify: $password_file_dir = '$path/Auth_data' 3. Rename dcshop.setup and dcshop_admin.setup to something difficult to guess. For example, dcshop_4314312.setup and dcshop_admin_3124214.setup 4. Edit dcshop.cgi, dcshop_admin.cgi, and dcshop_checkout.cgi and modify the require statement for dcshop.setup and dcshop_admin.setup. That is: - In dcshop.cgi, modify require '$path/dcshop.setup' so that it uses new setup file. For example, require '$path/dcshop_4314312.setup' - In dcshop_admin.cgi, modify require '$path/dcshop.setup' require '$path/dcshop_admin.setup' so that it uses new setup file. For example, require '$path/dcshop_4314312.setup' require '$path/dcshop_admin_3124214.setup' - In dcshop_checkout.cgi, modify require '$path/dcshop.setup' so that it uses new setup file. For example, require '$path/dcshop_4314312.setup' 5. Save following file as index.html and upload it to your /cgi-bin/dcshop directory, thereby hiding directory listing. On NT servers, you may have to rename this file to default.htm. http://www.dcscripts.com/FAQ/ This page show 'Internal Server Error' so it is not an error page... it's just an index.html file to HIDE directories. 6. Replace your current files with above files Network Security Threat Level: High Additional information: http://www.securiteam.com/unixfocus/5RP0N2K4KE.html Networks Security ID: 2889 Vulnerability Assessment Copyright: This script is Copyright (C) 2001 SecuriTeam |
||
|
Cables, Connectors |
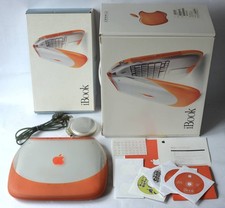
Apple iBook G3 Clamshell 300MHz 160MB 3GB CD Tangerine Vintage Mac w/ Box
$643.08
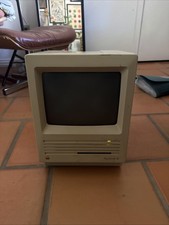
Vintage Apple Macintosh SE Desktop Computer Apple Model No: M5011 For Parts
$74.00
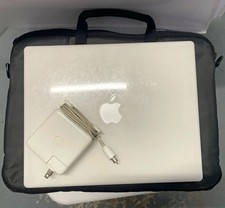
Vintage Apple iBook A1005 12.1in White PowerPC G3 700MHz 128MB Mac OS X
$100.00
Apple Power Macintosh 6100/60AV M1596 Vintage
$129.99
Vintage Apple iBook G3 Clamshell Graphite M2453 Mac OS 9 Working Charger Bundle
$199.99
WORKING vintage Macintosh Hard Disk 20MB SCSI M0135
$160.00
Apple Macintosh Color Classic Logic Board for Parts or Repair RARE Vintage
$75.00
Apple Macintosh SE/30 Vintage Compact All-In-One CRT Desktop Computer M5119
$699.00
VINTAGE Apple Mac OS X Computer Monitor
$250.00
Vintage 1998 iMac G3 M4984 Mac OS + Keyboard Working but Needs Some Repair Read
$269.00
|
||
|
No Discussions have been posted on this vulnerability. |